
Daftar Isi
- keamanan WordPress: melindungi website dari serangan hacker – Langkah Awal yang Wajib Dilakukan
- 1. Update WordPress Core Secara Rutin
- 2. Pilih Tema dan Plugin yang Terpercaya
- 3. Hapus Tema dan Plugin yang Tidak Dipakai
- Strategi Keamanan Lanjutan untuk keamanan WordPress: melindungi website dari serangan hacker
- 4. Gunakan Plugin Keamanan Terbaik
- 5. Amankan Login dengan Multi‑Factor Authentication (MFA)
- 6. Ganti URL Login dan Admin
- 7. Implementasikan SSL/TLS (HTTPS)
- 8. Batasi Akses File melalui .htaccess
- 9. Monitoring dan Log Aktivitas
- 10. Backup Rutin dan Teruji
- Tips Tambahan: Mengintegrasikan Keamanan dengan Praktik SEO dan Bisnis
- 11. Hubungkan Keamanan dengan Strategi SEO
- 12. Keamanan untuk UMKM yang Menggunakan WordPress
- 13. Migrasi Aman ke WordPress
WordPress memang menjadi pilihan utama bagi jutaan pemilik situs karena fleksibilitas dan kemudahan penggunaannya. Sayangnya, popularitas itu juga menjadikannya target empuk bagi para hacker. Jika Anda belum memikirkan keamanan WordPress: melindungi website dari serangan hacker, maka situs Anda berisiko kehilangan data, reputasi, bahkan pendapatan.
Artikel ini akan membahas secara lengkap cara melindungi situs WordPress Anda secara menyeluruh. Mulai dari langkah dasar yang mudah diimplementasikan, hingga strategi lanjutan yang biasanya dipakai oleh para profesional keamanan siber. Siapkan kopi, catat poin‑poin penting, dan mari kita mulai menjadikan situs Anda benteng tak tertembus.
Sebelum masuk ke teknik‑teknik spesifik, penting untuk mengerti mengapa keamanan WordPress: melindungi website dari serangan hacker bukan sekadar menambah plugin, melainkan sebuah mindset. Setiap komponen—server, tema, plugin, bahkan password admin—harus diperlakukan sebagai pintu masuk potensial yang harus diamankan.
keamanan WordPress: melindungi website dari serangan hacker – Langkah Awal yang Wajib Dilakukan
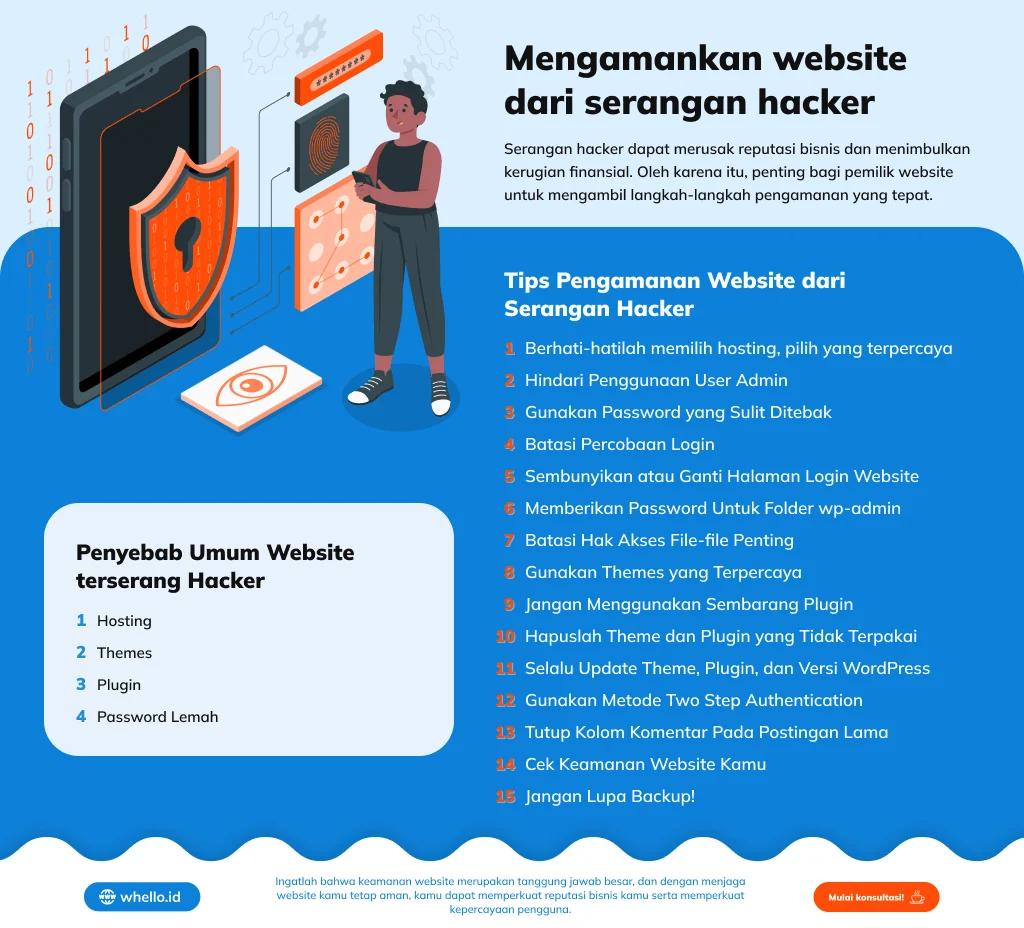
Langkah pertama yang paling krusial adalah memperbarui segala sesuatu yang ada di situs Anda. WordPress, tema, dan plugin semuanya memiliki siklus rilis pembaruan keamanan. Mengabaikan pembaruan ini sama saja memberi hacker “kunci master” untuk masuk.
1. Update WordPress Core Secara Rutin
- Aktifkan pembaruan otomatis untuk versi minor (misalnya 5.9.1 → 5.9.2).
- Jadwalkan cek manual untuk pembaruan mayor setidaknya sebulan sekali.
2. Pilih Tema dan Plugin yang Terpercaya
- Gunakan tema resmi dari WordPress.org atau vendor ber reputasi.
- Periksa rating, ulasan, dan frekuensi pembaruan sebelum menginstal.
- Hindari plugin “nulled” atau bajakan yang sering menyisipkan kode berbahaya.
3. Hapus Tema dan Plugin yang Tidak Dipakai
Setiap file yang tidak terpakai tetap menjadi celah potensial. Hapus semua tema dan plugin yang tidak aktif, termasuk folder mu-plugins yang tak terpakai.
Strategi Keamanan Lanjutan untuk keamanan WordPress: melindungi website dari serangan hacker
Setelah fondasi dasar terpasang, kini saatnya menerapkan lapisan pertahanan tambahan. Berikut beberapa taktik yang terbukti efektif.
4. Gunakan Plugin Keamanan Terbaik
Berbagai plugin menawarkan fitur firewall, pemindaian malware, dan hardening file. Berikut perbandingan tiga plugin paling populer:
| Fitur | Wordfence | Sucuri | iThemes Security |
|---|---|---|---|
| Firewall | Web Application Firewall (WAF) berbasis cloud & endpoint | WAF cloud dengan CDN terintegrasi | Rule‑based firewall, tidak cloud |
| Pemindaian Malware | Real‑time, basis signature & heuristik | Scanner harian di server Sucuri | Scan file core, tema, plugin |
| Login Protection | 2FA, CAPTCHA, limit login attempts | 2FA, login blacklist | 2FA, password‑strength enforcement |
| Harga | Gratis + premium (USD 99/tahun) | Gratis + premium (USD 199/tahun) | Gratis + premium (USD 80/tahun) |
Anda tidak harus memasang ketiganya sekaligus; pilih satu yang paling cocok dengan kebutuhan dan budget Anda. Misalnya, jika Anda menginginkan perlindungan lengkap termasuk CDN, Sucuri bisa jadi pilihan.
5. Amankan Login dengan Multi‑Factor Authentication (MFA)
Hanya mengandalkan password saja sudah tidak cukup. Aktifkan MFA melalui plugin seperti Google Authenticator atau Authy. Dengan begitu, walaupun hacker berhasil menebak password, mereka tetap terhalang pada lapisan verifikasi kedua.
6. Ganti URL Login dan Admin
URL default /wp-login.php atau /wp-admin mudah dipindai oleh bot. Menggunakan plugin seperti WPS Hide Login memungkinkan Anda mengganti URL menjadi sesuatu yang unik, misalnya /portal-aman-2026.
7. Implementasikan SSL/TLS (HTTPS)
Enkripsi data antara browser dan server melindungi informasi login dan data sensitif lainnya. Dapatkan sertifikat SSL gratis dari Let’s Encrypt dan aktifkan Force HTTPS pada file .htaccess atau melalui plugin.
8. Batasi Akses File melalui .htaccess
Beberapa file penting seperti wp-config.php dan .htaccess harus dilindungi dari akses publik. Tambahkan baris berikut ke file .htaccess:
# Protect wp-config.php
<Files wp-config.php> Order allow,deny Deny from all
</Files>
# Disable directory browsing
Options -Indexes
9. Monitoring dan Log Aktivitas
Gunakan layanan seperti Sucuri SiteCheck atau plugin Activity Log untuk merekam setiap perubahan pada situs. Jika terjadi aktivitas mencurigakan, Anda dapat menelusuri jejaknya dan mengambil tindakan cepat.
10. Backup Rutin dan Teruji
Backup adalah “asuransi” terakhir. Pastikan backup disimpan di lokasi terpisah (misalnya Google Drive atau Amazon S3) dan lakukan uji pemulihan secara berkala. Plugin UpdraftPlus atau BackupBuddy memudahkan penjadwalan backup otomatis.
Tips Tambahan: Mengintegrasikan Keamanan dengan Praktik SEO dan Bisnis
Keamanan bukan hanya soal teknik; ia juga berdampak pada SEO dan kepercayaan pelanggan. Google memberi sinyal peringkat lebih tinggi untuk situs yang aman (HTTPS) dan bebas malware. Oleh karena itu, menjaga keamanan WordPress: melindungi website dari serangan hacker juga berarti menjaga peringkat pencarian Anda.
11. Hubungkan Keamanan dengan Strategi SEO
Jika Anda tertarik pada Plugin SEO WordPress Terbaik 2024 – Panduan Lengkap Pilih yang Pas, pilih plugin yang juga menawarkan fitur keamanan, seperti pemindaian link berbahaya atau pengelolaan redirects yang aman.
12. Keamanan untuk UMKM yang Menggunakan WordPress
Bagi pemilik usaha kecil, keamanan WordPress menjadi bagian penting dalam Cara Memulai Usaha UMKM di Indonesia: Langkah Praktis dan Tips Sukses. Situs yang terinfeksi dapat merusak brand dan menurunkan kepercayaan pelanggan.
13. Migrasi Aman ke WordPress
Jika Anda masih berada di platform lain, baca Panduan Migrasi Situs dari Joomla ke WordPress: Langkah Praktis & Tips Terbaik untuk memastikan proses migrasi tidak membuka celah keamanan baru.
Setelah menerapkan semua langkah di atas, situs WordPress Anda akan memiliki pertahanan berlapis yang kuat, mulai dari lapisan jaringan (firewall, SSL) hingga lapisan aplikasi (plugin keamanan, hardening). Ingat, keamanan bukan satu kali tindakan, melainkan rutinitas berkelanjutan. Lakukan audit keamanan setidaknya sebulan sekali, perbarui semua komponen, dan pantau log aktivitas secara aktif.
Dengan mindset “selalu waspada” dan memanfaatkan alat yang tepat, Anda dapat menutup pintu bagi hacker, melindungi data pengunjung, serta menjaga reputasi online yang berharga. Selamat membangun situs yang tidak hanya indah, tetapi juga tak tertembus!