
Daftar Isi
- Keamanan WordPress: Plugin dan Praktik Terbaik yang Harus Diketahui
- Keamanan WordPress: Plugin dan Praktik Terbaik – Pilihan Plugin Utama
- Praktik Terbaik dalam Mengamankan WordPress Anda
- 1. Selalu Perbarui Core, Tema, dan Plugin
- 2. Gunakan Username dan Password yang Kuat
- 3. Batasi Upaya Login
- 4. Implementasikan SSL/TLS
- 5. Lakukan Backup secara Berkala
- 6. Nonaktifkan File Editing di Dashboard
- 7. Gunakan Keamanan Server dan Database
- Audit Keamanan Berkala: Mengidentifikasi dan Menanggapi Ancaman
- Langkah-Langkah Audit
- Menjaga Kinerja Sambil Memastikan Keamanan
- 1. Pilih Plugin dengan Mode Cloud‑Based
- 2. Aktifkan Caching
- 3. Optimalkan Database
- Kesimpulan Akhir
WordPress telah menjadi platform pilihan bagi jutaan pemilik situs, mulai dari blog pribadi hingga toko online berskala besar. Popularitasnya yang tinggi sekaligus menjadi magnet bagi para peretas yang terus mencari celah untuk menembus pertahanan. Oleh karena itu, memahami keamanan WordPress: plugin dan praktik terbaik menjadi keharusan bagi setiap administrator situs.
Serangan siber dapat datang dalam berbagai bentuk—malware, brute‑force, injection, atau bahkan pencurian data sensitif. Tanpa proteksi yang memadai, sebuah situs dapat kehilangan reputasi, trafik, bahkan pendapatan. Pada artikel ini, kita akan menelusuri langkah-langkah strategis, plugin yang terbukti efektif, serta kebiasaan harian yang dapat meminimalisir risiko.
Keamanan WordPress: Plugin dan Praktik Terbaik yang Harus Diketahui
Memilih plugin keamanan yang tepat merupakan fondasi utama dalam strategi keamanan WordPress: plugin dan praktik terbaik. Tidak semua plugin diciptakan sama; ada yang menawarkan fitur lengkap, sementara yang lain fokus pada satu aspek spesifik seperti firewall atau pemantauan perubahan file. Berikut beberapa kategori utama yang perlu dipertimbangkan.
Keamanan WordPress: Plugin dan Praktik Terbaik – Pilihan Plugin Utama
| Plugin | Fitur Utama | Kelebihan | Kekurangan |
|---|---|---|---|
| Wordfence Security | Firewall, pemindai malware, login protection | Antarmuka intuitif, pembaruan real‑time | Penggunaan memori cukup tinggi pada hosting bersama |
| Sucuri Security | Website firewall, monitoring integritas, blacklist monitoring | Layanan cloud‑based, tidak memberatkan server | Beberapa fitur premium berbayar |
| iThemes Security | Hardening, two‑factor authentication, deteksi perubahan file | Konfigurasi otomatis, dukungan komunitas luas | Pengaturan lanjutan dapat membingungkan pemula |
| All In One WP Security & Firewall | Audit keamanan, firewall, proteksi login | Gratis, mudah dipasang | Antarmuka kurang modern dibanding kompetitor |
Memilih satu atau kombinasi plugin di atas harus disesuaikan dengan kebutuhan situs Anda. Misalnya, toko online yang menggunakan WooCommerce mungkin memerlukan perlindungan ekstra pada proses checkout. Anda dapat membaca cara menambahkan toko online di WordPress dengan WooCommerce untuk memahami integrasi keamanan pada platform e‑commerce.
Praktik Terbaik dalam Mengamankan WordPress Anda
Selain mengandalkan plugin, ada serangkaian praktik terbaik yang wajib diikuti untuk memperkuat keamanan WordPress: plugin dan praktik terbaik. Praktik ini mencakup aspek teknis, administratif, serta kebiasaan harian yang sering terabaikan.
1. Selalu Perbarui Core, Tema, dan Plugin
Pengembang WordPress secara rutin merilis pembaruan keamanan. Menunda update dapat membuka celah yang sudah diketahui publik. Buat jadwal rutin—misalnya setiap Senin pagi—to check dan mengaplikasikan update. Jika memungkinkan, aktifkan pembaruan otomatis pada plugin yang kritis.
2. Gunakan Username dan Password yang Kuat
Serangan brute‑force biasanya menargetkan akun admin dengan kombinasi username “admin”. Ganti username default dengan sesuatu yang unik, dan gunakan password yang mengandung huruf besar, kecil, angka, serta simbol. Pertimbangkan menambahkan two‑factor authentication untuk lapisan keamanan ekstra.
3. Batasi Upaya Login
Plugin keamanan seperti Wordfence atau iThemes Security dapat membatasi jumlah percobaan login dalam periode waktu tertentu. Fitur ini mengurangi peluang peretas melakukan serangan brute‑force secara berulang‑ulang.
4. Implementasikan SSL/TLS
HTTPS tidak hanya meningkatkan kepercayaan pengunjung, tetapi juga mengenkripsi data yang dikirim antara server dan browser. Pastikan sertifikat SSL terpasang dengan benar, dan aktifkan pengalihan otomatis dari HTTP ke HTTPS.
5. Lakukan Backup secara Berkala
Backup adalah asuransi terakhir apabila segala upaya pencegahan gagal. Simpan salinan backup di lokasi terpisah (misalnya cloud storage) dan uji proses pemulihan secara periodik. Beberapa plugin backup, seperti UpdraftPlus, dapat terintegrasi dengan layanan penyimpanan populer.
6. Nonaktifkan File Editing di Dashboard
WordPress memungkinkan admin mengedit file tema atau plugin langsung dari dashboard. Ini dapat dimanfaatkan oleh peretas yang berhasil masuk. Tambahkan baris berikut ke wp-config.php:
define('DISALLOW_FILE_EDIT', true);7. Gunakan Keamanan Server dan Database
Pastikan server Anda memiliki firewall, dan database MySQL tidak menggunakan akun root untuk koneksi WordPress. Buat akun khusus dengan hak terbatas, dan ubah prefix tabel standar wp_ menjadi sesuatu yang unik.
Audit Keamanan Berkala: Mengidentifikasi dan Menanggapi Ancaman
Setelah mengimplementasikan keamanan WordPress: plugin dan praktik terbaik, penting untuk melakukan audit secara periodik. Audit mencakup pemeriksaan log, scanning malware, serta verifikasi integritas file.
Langkah-Langkah Audit
- Scanning Malware: Jalankan pemindai malware dari plugin keamanan atau layanan eksternal seperti Sucuri SiteCheck.
- Monitoring Log: Periksa log akses server untuk mendeteksi pola login mencurigakan atau permintaan tidak biasa.
- Verifikasi Integritas File: Bandingkan checksum file inti WordPress dengan versi resmi.
- Uji Penetrasi Sederhana: Gunakan alat seperti WPScan untuk mengidentifikasi kerentanan yang masih terbuka.
Hasil audit harus dicatat dalam laporan keamanan, sehingga tim dapat menindaklanjuti temuan dengan cepat. Jika Anda mengelola toko online, integrasikan temuan audit dengan proses mengintegrasikan payment gateway untuk memastikan tidak ada celah pada transaksi.
Menjaga Kinerja Sambil Memastikan Keamanan
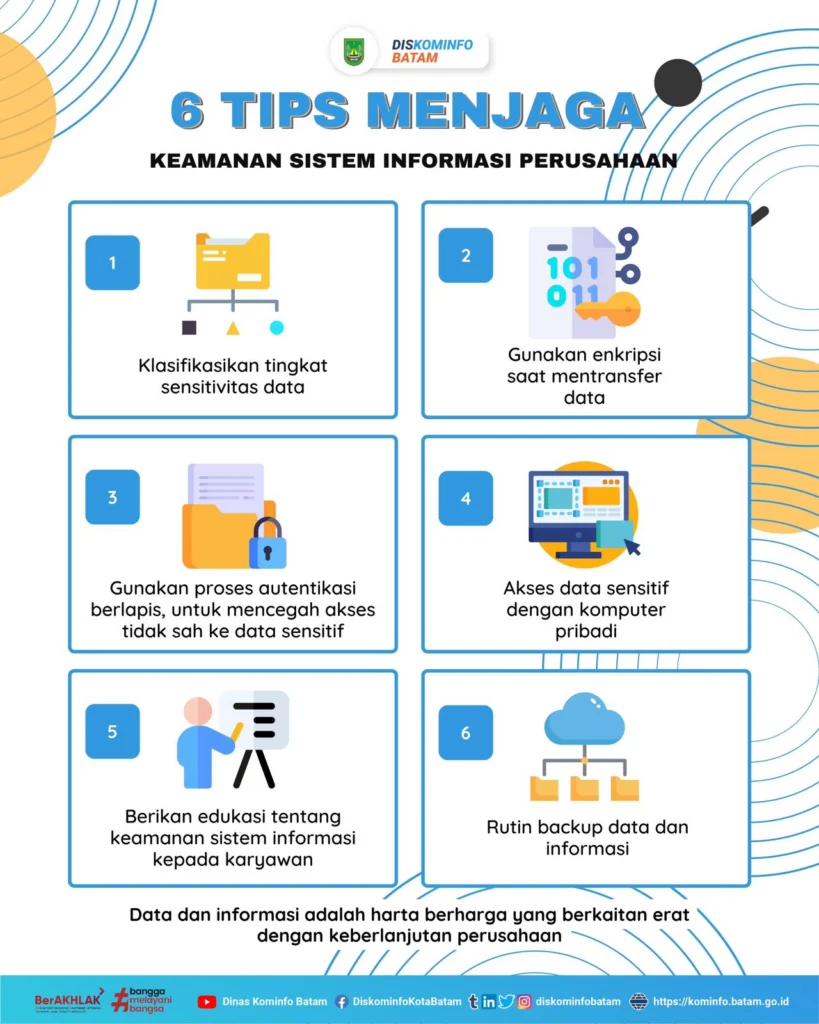
Seringkali, admin khawatir bahwa menambah plugin keamanan akan memperlambat situs. Namun, dengan pemilihan yang tepat dan konfigurasi optimal, dampak performa dapat diminimalkan. Berikut beberapa tips untuk menyeimbangkan keamanan dan kecepatan:
1. Pilih Plugin dengan Mode Cloud‑Based
Plugin seperti Sucuri mengalihkan sebagian beban pemindaian ke server mereka, sehingga tidak mengonsumsi sumber daya hosting Anda.
2. Aktifkan Caching
Gunakan plugin caching (misalnya WP Rocket atau W3 Total Cache) untuk menyajikan konten statis, sekaligus mengurangi beban pada proses keamanan yang berjalan di latar belakang.
3. Optimalkan Database
Secara rutin bersihkan revisi posting, spam komentar, dan tabel yang tidak terpakai. Hal ini mempercepat query database dan mengurangi peluang serangan injection.
Kesimpulan Akhir
Keamanan WordPress bukanlah tugas sekali selesai, melainkan proses berkelanjutan yang memadukan keamanan WordPress: plugin dan praktik terbaik dengan disiplin operasional. Dengan memilih plugin yang tepat, menerapkan kebijakan kuat pada username, password, serta backup, dan melakukan audit rutin, Anda dapat melindungi situs dari ancaman yang terus berevolusi. Selalu ingat bahwa pencegahan lebih murah daripada perbaikan; investasi waktu dan sumber daya pada keamanan hari ini akan menyelamatkan reputasi, data, dan pendapatan Anda di masa depan.